 EN
大型論壇 | 交流活動 | 說明會
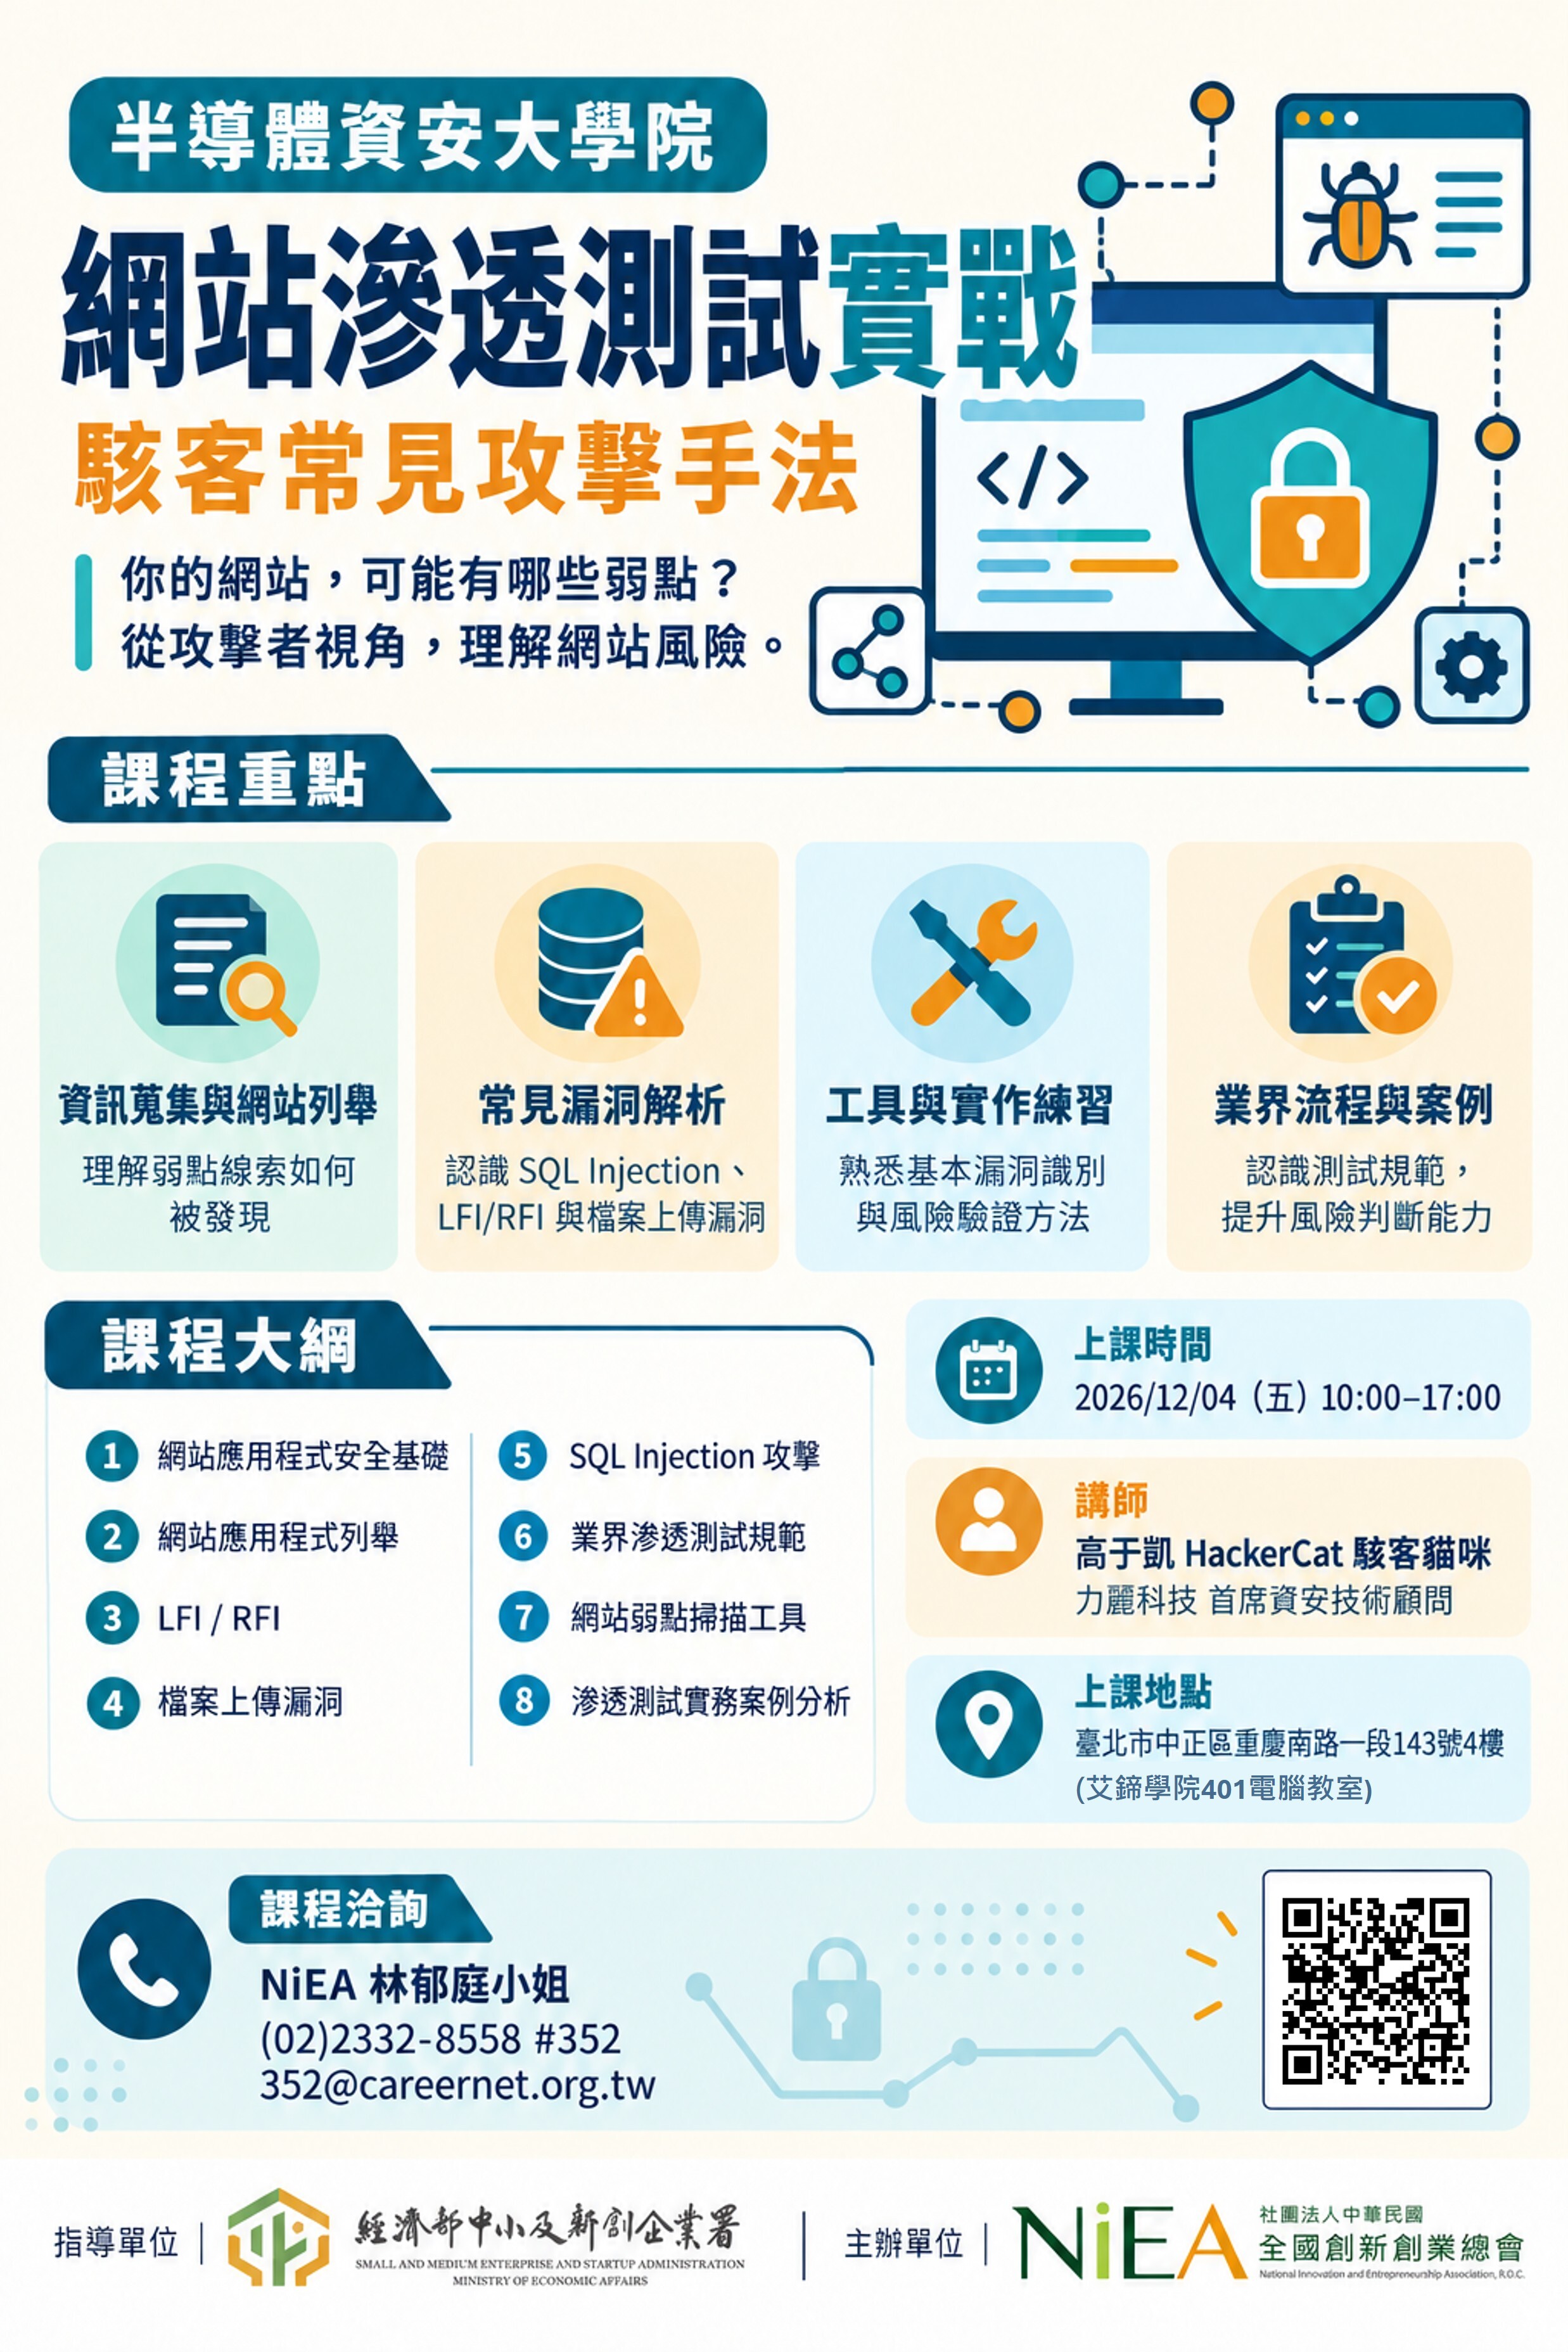
2026【半導體資安大學院】12/04《網站滲透測試實戰:駭客常見攻擊手法》課程
《網站滲透測試實戰:駭客常見攻擊手法》 🔗報名連結🔗
從看懂漏洞開始 建立網站安全判斷力
透過原理解析、工具實作與案例分析,為網站安全學習打下基礎。
從攻擊者視角,看懂網站弱點
網站能正常運作,安全風險卻可能藏在你沒注意到的地方。從網站資訊蒐集到常見漏洞解析,透過工具實作與真實案例,建立漏洞識別、風險驗證與滲透測試的基礎能力。
你知道攻擊者會從哪裡開始嗎
面對一個網站,攻擊者會如何蒐集資訊、尋找隱藏頁面,並判斷可能存在的弱點?SQL Injection、檔案包含與檔案上傳漏洞,又可能對網站造成什麼影響?
這門課從網站應用程式安全基礎出發,帶你理解常見漏洞的成因、攻擊原理與實際利用方式。搭配網站弱點掃描工具、實作練習及案例分析,逐步建立看懂網站風險的能力。
課程目標
-
從網站列舉掌握資訊蒐集方法,理解如何發現潛在隱藏頁面與弱點線索。
-
認識 SQL Injection、LFI/RFI 與檔案上傳漏洞,理解成因、原理及可能影響。
-
透過弱點掃描工具與實作練習,熟悉基本的漏洞識別與風險驗證方法。
-
認識業界滲透測試流程與規範,從實務案例培養網站安全風險判斷能力。
課程資訊:
本課程為網站安全入門實戰課程,主要從攻擊者角度帶領學員認識網站應用程式常見的安全風險與攻擊手法。課程將從網站應用程式安全基礎出發,並透過網站應用程式列舉,協助學員了解攻擊者如何蒐集網站資訊、識別潛在隱藏頁面,進而發現可能存在的安全弱點。
課程將深入介紹 SQL Injection、LFI/RFI 及檔案上傳漏洞等常見網站攻擊技術,說明漏洞成因、攻擊原理、可能造成的安全影響與實際利用方式,並搭配網站弱點掃描工具與實作練習,讓學員熟悉基本的漏洞識別與風險驗證方法。課程亦將介紹業界滲透測試的標準流程、測試規範與實務經驗,透過真實案例分析,協助學員建立網站滲透測試的基礎觀念與實務技能,進一步提升對網站安全風險的理解與判斷能力。
上課時間:2026/12/04(五) 10:00-17:00 (共計6小時,午休1小時)
上課地點:臺北市中正區重慶南路一段143號4樓401教室 (艾鍗學院電腦教室)
報名期限: 截至11/30(一)止(若名額額滿將提前截止)
課程大綱:
-
網站應用程式安全基礎
-
網站應用程式列舉
-
LFI / RFI
-
檔案上傳漏洞
-
SQL Injection 攻擊
-
業界滲透測試規範
-
網站弱點掃描工具
-
滲透測試實務案例分析
講師介紹
高于凱 Kai Kao|HackerCat 駭客貓咪
力麗科技 首席資安技術顧問
專長涵蓋企業資安防禦、滲透測試、Web Security、DevSecOps、容器安全與企業藍隊實務,具備豐富的企業資安服務、攻防測試與教育訓練經驗。曾任 Deloitte 協理並帶領 Offensive Security Team。
Kai 為 台灣首位 Docker Captain、DevSecOps Taiwan 社群顧問,並取得多項國際資安認證,包括:
LPT Master、CPENT、ECSA、OSCP、OSCP+、PNPT、CDP、CASE、ISO 27001 資訊安全主導稽核員、NSPA、AZ-900 等。
亦曾擔任 HITCON Training、CYBERSEC、InfoSec Taiwan、DevOpsDays、Agile Summit、GDG DevFest、COSCUP、ISC2 Taipei 等研討會與技術活動講師,具備企業內訓、研究機構、學校及政府教育合作等豐富授課經驗。
出版著作:
《WebSecurity 網站滲透測試:Burp Suite 完全學習指南》
《CI/CD 安全防護大揭密:DevSecOps 最佳實踐指南》
《一個人的藍隊:企業資安防護技術實戰指南》
上課地點:
臺北市中正區重慶南路一段143號4樓401教室 (艾鍗學院電腦教室)
交通方式請參閱:https://www.ittraining.com.tw/ittraining/aboutus/map
課程洽詢:
NiEA林郁庭小姐 (02)2332-8558 #352 352@careernet.org.tw
重要提醒:
-
根據課程主題,請各企業推派合適的人員參加,以最大化培訓效果。
建議人員職務:網站前後端工程師、軟體開發人員、MIS 與系統管理員、網站維運及 DevOps 工程師、軟體測試與 QA 人員。
-
產業聯盟成員免費參加:提供免費參加的機會,請大家珍惜機會爭取有限名額。
-
限制:每家企業暫訂上限2人,以收到報名成功確認信為準。