 EN

說明會 | 大型論壇 | 交流活動
2026【半導體資安大學院】11-12月GenAI x ML 雙軌驅動:資安藍軍日誌分析與威脅偵一日實戰班
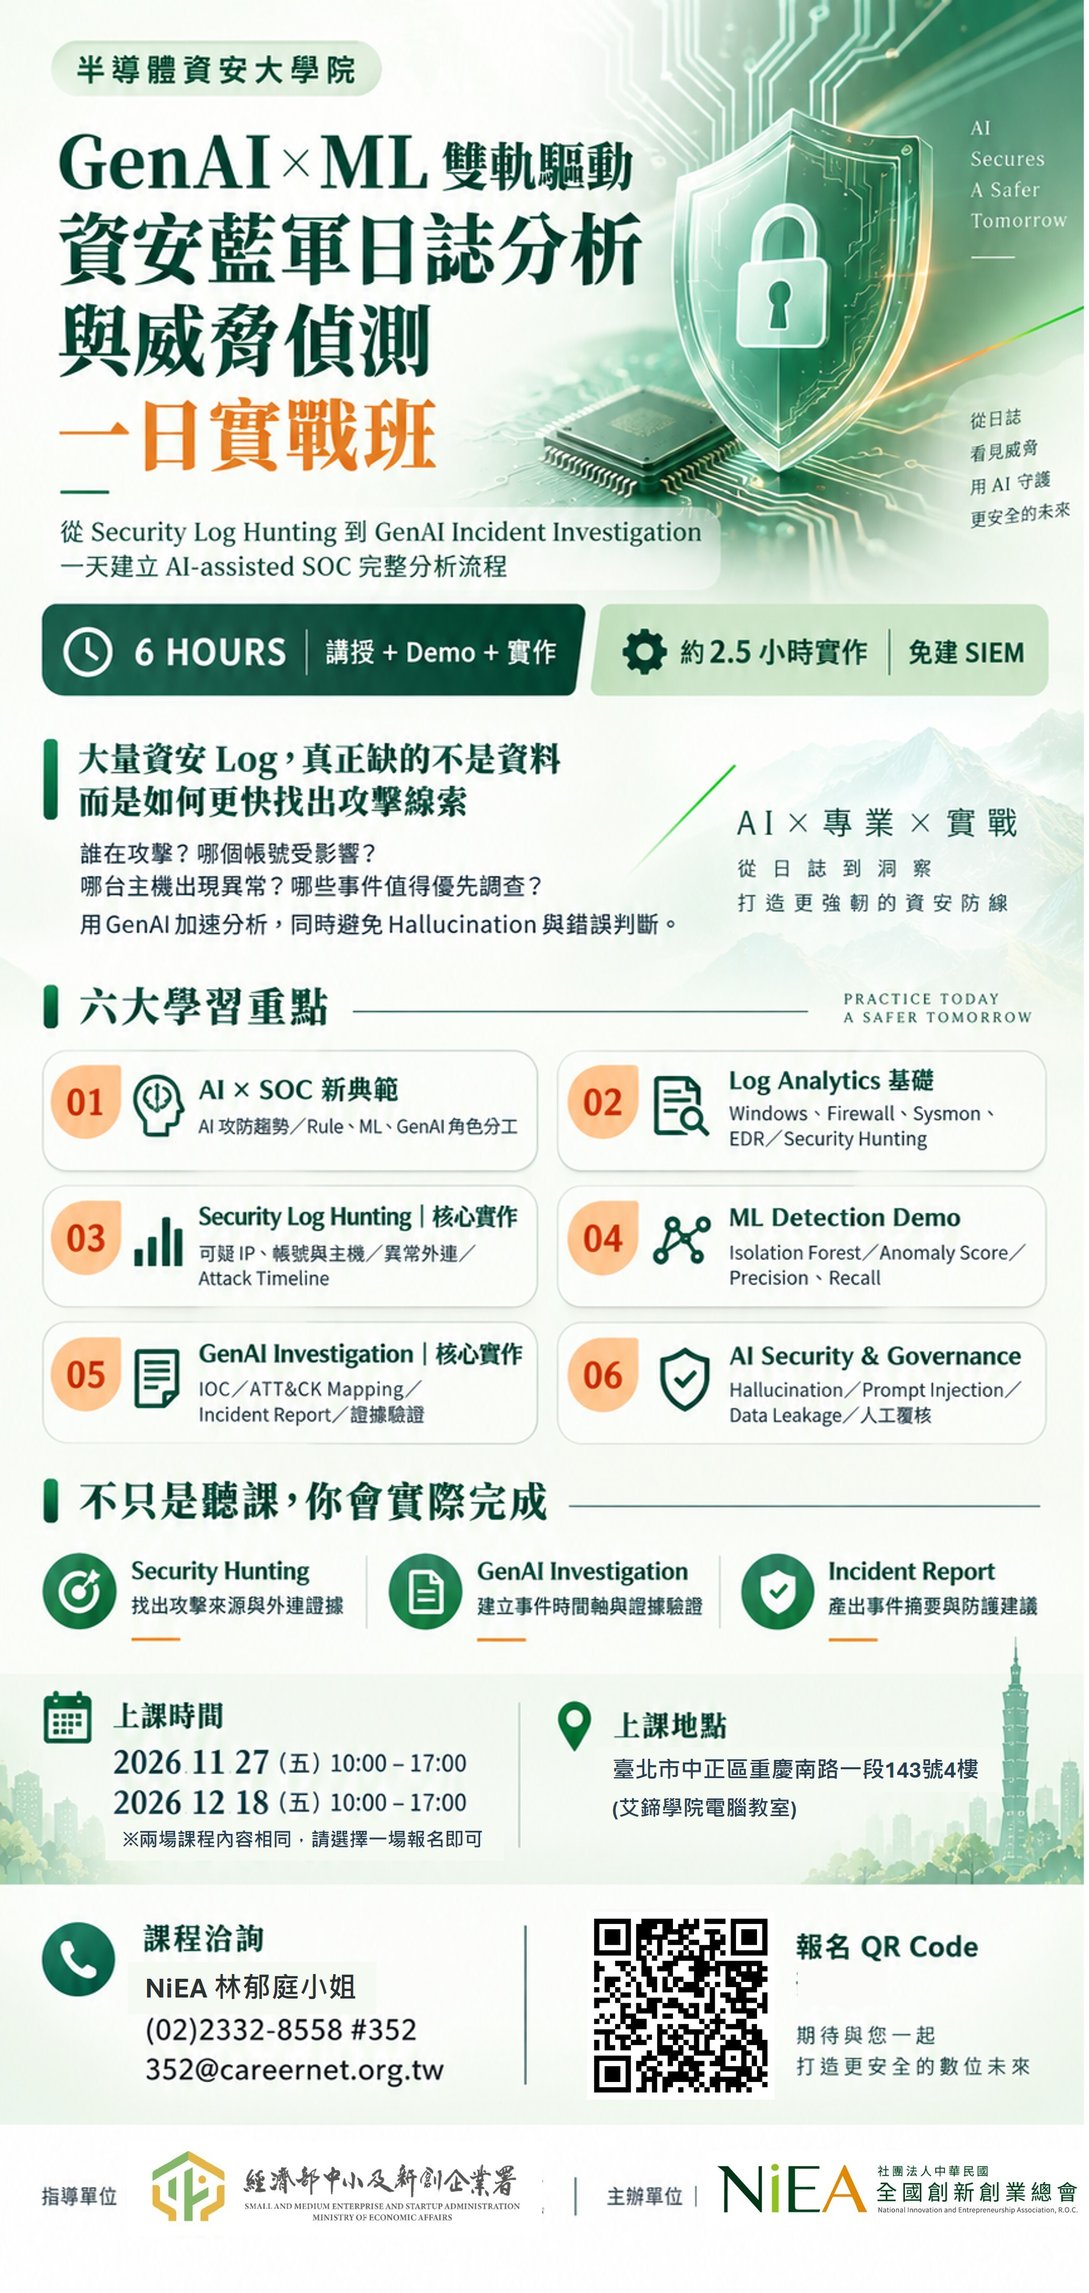
GenAI × ML 雙軌驅動
資安藍軍日誌分析與威脅偵測一日實戰班 🔗報名連結🔗
聚焦「Security Log Analytics、ML 異常偵測、GenAI 事件調查、AI Security Governance」四大核心。
不綁定特定 SIEM 產品,以 Portable SOC Lab 模擬企業 SOC 分析流程,讓學員在一天內掌握從日誌、異常偵測到 GenAI 輔助事件應變的完整方法。
你可能正在面對這些問題
SOC 每天收到大量事件與告警,但分析時間永遠不夠。
傳統 Rule 與 SIEM 可以協助篩選事件,卻仍需要大量人工判讀。
開始導入 ML,卻不知道 Anomaly Score、False Positive 應該如何解讀。
想使用 GenAI 加速 Log 分析,卻擔心:
- AI 會不會產生錯誤判斷?
- 敏感 Security Data 能不能直接丟進模型?
- AI 找出的 IOC 與 ATT&CK Mapping 是否可信?
- GenAI 應該取代 Analyst,還是輔助 Analyst?
真正有效的 AI-assisted SOC,不是只多裝一個 AI 工具。而是要知道:
Security Data → ML Detection → GenAI Investigation → Human Decision
如何各司其職,並串成一套可以真正落地的事件分析流程。
課程目標
- 理解 Rule/SIEM、ML、GenAI 在 SOC 中的角色分工與適用情境。
- 掌握 Windows、Firewall、Sysmon/EDR 等 Security Log 的分析思路與 Hunting 方法。
- 理解 ML Anomaly Detection、Feature Engineering、Anomaly Score 與 False Positive 等核心概念。
- 使用 GenAI 進行日誌摘要、IOC 擷取、Attack Timeline、MITRE ATT&CK Mapping 與 Incident Report。
- 辨識 Hallucination、Prompt Injection、敏感資料外洩等風險,建立 Human-in-the-loop 與治理觀念。
課程完成後,學員將帶走
✅一套可移植到不同 SIEM/SOC 環境的 AI-assisted Security Analysis 方法。
✅一次完整的 Security Log Hunting 與 GenAI Incident Investigation 經驗。
✅對 ML Detection 的正確定位:用於異常偵測與優先排序,而非取代 SOC Analyst。
✅對 GenAI 輸出驗證與 AI Security Governance 的實務判斷框架。
核心實作產出
|
Security Hunting 從大量日誌找出攻擊來源、帳號、主機與外連證據。 |
GenAI Investigation 完成 IOC、Attack Timeline、ATT&CK Mapping 與證據驗證。 |
Incident Report 產出事件摘要、Containment、Remediation 與後續建議。 |
課程資訊:
以完整 SOC Incident Story 串接:Security Log → ML Detection → GenAI Investigation → Human Decision
※提供兩場課程時間,兩場課程內容皆相同,請選擇一場報名即可
【時間一】
上課時間:2026/11/27(五) 10:00-17:00 (共計6小時,午休1小時)
上課地點:臺北市中正區重慶南路一段143號4樓401教室 (艾鍗學院電腦教室)
報名期限: 截至11/20(五)止(若名額額滿將提前截止)
【時間二】
上課時間:2026/12/18(五) 10:00-17:00 (共計6小時,午休1小時)
上課地點:臺北市中正區重慶南路一段143號4樓401教室 (艾鍗學院電腦教室)
報名期限:截至12/11(五)止(若名額額滿將提前截止)
課程大綱:
| 模組 | 重點內容 |
| 模組一 AI × SOC 新典範 |
AI 攻防趨勢;Rule/ML/GenAI 角色分工;AI-assisted SOC 工作模式。 |
| 模組二 Log Analytics 基礎 |
Windows/Firewall/Sysmon/EDR;Raw Log 到 Detection;Security Hunting 與 SIEM Query 思維。 |
| 核心實作 1 Security Log Hunting |
查找 Failed Login、可疑 IP、受影響帳號/主機、Suspicious Process、異常外連,建立初步 Attack Timeline。 |
| 模組三 ML Detection Demo |
Feature Engineering;Isolation Forest;Anomaly Score;Threat Classification;Precision/Recall/False Positive。 |
| 核心實作 2 GenAI Investigation |
Structured Prompt、Log Summary、IOC、Attack Timeline、MITRE ATT&CK Mapping、Incident Report 與防護建議。 |
| 模組四 AI Security & Governance |
Hallucination、Prompt Injection、Data Leakage、MITRE ATLAS、資料分類、Human-in-the-loop、Audit Trail。 |
講師介紹
林純忠
本課程特邀服務於台灣上市櫃電子製造大廠的資安技術專家親自授課。
講師擁有多年大型企業 SOC 監控中心建置與海量資安日誌分析的實戰經驗,日常負責維護跨國供應鏈的資安防禦架構。不僅專精於傳統的機器學習異常偵測,更站在第一線實踐生成式 AI 在資安工作流的落地應用。本次將以業界真實攻防場景出發,手把手帶領學員將 AI 轉化為組織的效率槓桿。上課地點:
臺北市中正區重慶南路一段143號4樓401教室 (艾鍗學院電腦教室)
交通方式請參閱:https://www.ittraining.com.tw/ittraining/aboutus/map
課程洽詢:
NiEA林郁庭小姐 (02)2332-8558 #352 352@careernet.org.tw
重要提醒:
-
根據課程主題,請各企業推派合適的人員參加,以最大化培訓效果。
建議人員職務:資安工程師、SOC 分析人員、資安分析師、Sysadmin、網管工程師、雲端架構師、DevOps/DevSecOps 工程師。
-
產業聯盟企業成員免費參加:提供免費參加的機會,請大家珍惜機會爭取有限名額。
-
限制:每家企業暫訂上限2人,以收到報名成功確認信為準。