 EN

說明會 | 大型論壇 | 交流活動
2026【半導體資安大學院】11/22《半導體威脅全景與晶圓廠OT產線防禦》課程
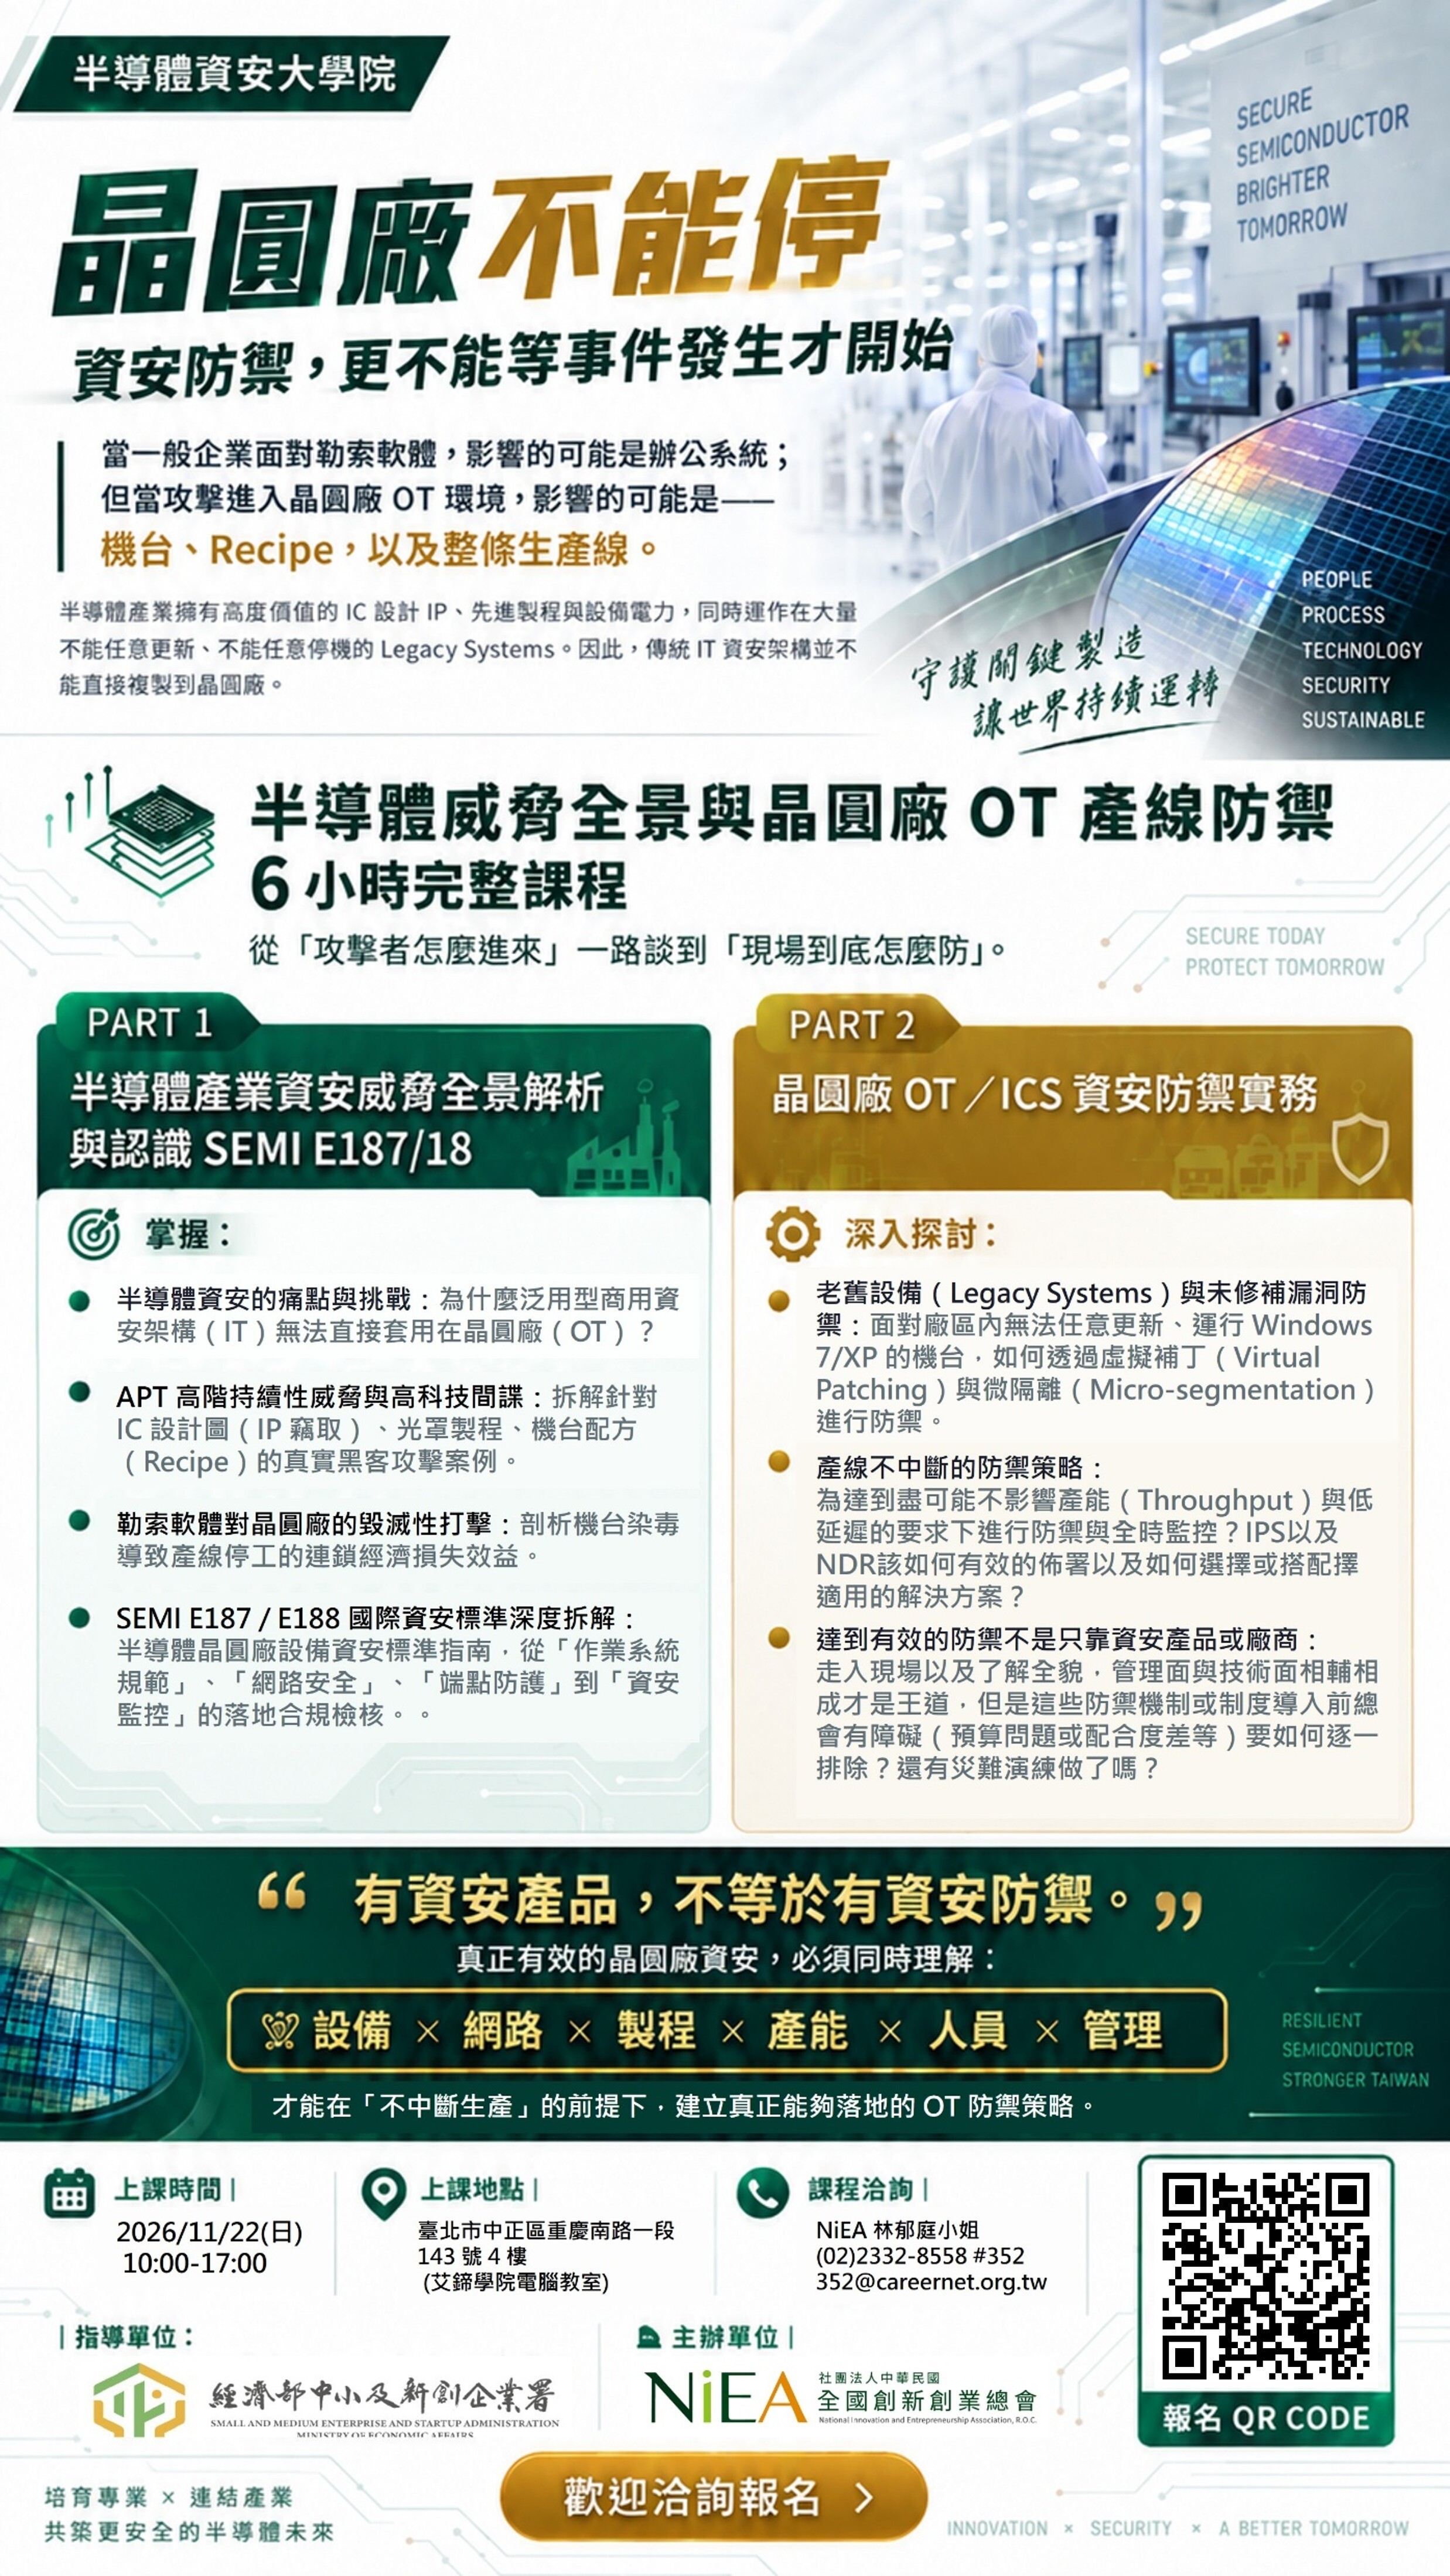
《半導體威脅全景與晶圓廠OT產線防禦》課程 🔗報名連結🔗
6 小時掌握半導體產業資安威脅、SEMI E187/E188,以及晶圓廠 OT/ICS 防禦實務
從 IC 設計圖、光罩製程、機台 Recipe,到無法隨意更新的老舊設備,半導體產業所面對的資安風險,與一般企業 IT 環境截然不同。
當勒索軟體、APT 高階持續性威脅或未修補漏洞進入晶圓廠環境,企業面臨的可能不只是資訊外洩,更可能直接造成機台異常、產線停工與營運衝擊。
這堂課將從「威脅全景」一路深入到「OT 現場防禦」,帶你重新理解:
當資安事件發生在晶圓廠,影響的不只是資料,而是整條產線。
6 小時掌握半導體產業資安威脅、SEMI E187/E188,以及晶圓廠 OT/ICS 防禦實務
為什麼晶圓廠不能直接套用一般 IT 資安架構?
企業 IT 環境常見的更新、修補、掃描與阻擋機制,到了晶圓廠產線,往往不能直接照搬。
因為 OT 環境還必須同時考量:
✓產線能不能停?
✓設備能不能更新?
✓網路延遲會不會影響製程?
✓資安設備會不會影響 Throughput?
✓老舊 Windows 7/XP 機台該怎麼保護?
真正的晶圓廠資安,必須在「安全」與「生產不中斷」之間找到可以實際落地的平衡點。
課程目標
從「看懂威脅」到「做得到防禦」
這不只是一堂介紹資安名詞的課程。
課程將半導體產業特有的:
- 高價值智慧財產
- 晶圓製造環境
- Legacy Equipment
- OT/ICS 網路
- 產能與低延遲要求
- 國際設備資安標準
放在同一個框架中思考。
讓資安不再只是 IT 部門的議題,而是與設備、產線、營運及管理制度共同面對的風險。
課程資訊:
6 小時掌握兩大核心能力:半導體產業資安威脅全景及晶圓廠 OT/ICS 防禦實務。
從 IC 設計圖、光罩製程、機台 Recipe,到無法隨意更新的老舊設備,半導體產業所面對的資安風險,與一般企業 IT 環境截然不同。
當勒索軟體、APT 高階持續性威脅或未修補漏洞進入晶圓廠環境,企業面臨的可能不只是資訊外洩,更可能直接造成機台異常、產線停工與營運衝擊。
這堂課將從「威脅全景」一路深入到「OT 現場防禦」,帶你重新理解:
晶圓廠需要的,不只是 IT 資安,而是一套真正理解 OT 環境、產能要求與設備限制的資安防禦思維。
上課時間:2026/11/22(日) 10:00-17:00 (共計6小時,午休1小時)
上課地點:臺北市中正區重慶南路一段143號4樓401教室 (艾鍗學院電腦教室)
報名期限: 截至11/20(五)止(若名額額滿將提前截止)
課程大綱:
PART 1:半導體產業資安威脅全景解析與認識SEMI E187/18
從攻擊者角度重新看半導體供應鏈與晶圓廠的資安風險。
-
半導體資安的痛點與挑戰:為什麼泛用型商用資安架構(IT)無法直接套用在晶圓廠(OT)?
-
APT 高階持續性威脅與高科技間諜:拆解針對 IC 設計圖(IP 竊取)、光罩製程、機台配方(Recipe)的真實黑客攻擊案例。
-
勒索軟體對晶圓廠的毀滅性打擊:剖析機台染毒導致產線停工的連鎖經濟損失效益。
-
SEMI E187 / E188 國際資安標準深度拆解:半導體晶圓廠設備資安標準指南,從「作業系統規範」、「網路安全」、「端點防護」到「資安監控」的落地合規檢核。
PART 2:晶圓廠產線(OT / ICS)資安防禦實務
如何在不任意停機、不影響產能的情況下,把防禦真正部署到現場。
-
老舊設備(Legacy Systems)與未修補漏洞防禦:面對廠區內無法任意更新、運行 Windows 7/XP 的機台,如何透過虛擬補丁(Virtual Patching)與微隔離(Micro-segmentation)進行防禦。
-
產線不中斷的防禦策略:為達到盡可能不影響產能(Throughput)與低延遲的要求下進行防禦與全時監控?IPS以及NDR該如何有效的佈署以及如何選擇或搭配擇適用的解決方案?
-
達到有效的防禦不是只靠資安產品或廠商:走入現場以及了解全貌,管理面與技術面相輔相成才是王道,但是這些防禦機制或制度導入前總會有障礙(預算問題或配合度差等)要如何逐一排除?還有災難演練做了嗎?
講師介紹
講師:堤姆|SEMI E187 晶片製造資安標準制定專家
- 現任國際頂尖半導體代工廠資安團隊核心成員,並擔任 SEMI E187 設備資安標準制定工作小組專家。
- 在地緣政治與商業間諜活動最為劇烈的半導體產業第一線,堤姆老師帶領團隊打造出「零重大停工、零勒索軟體攻破」的國際級防衛架構。擁有極為扎實的半導體供應鏈防禦實戰經驗,擅長將嚴苛的國際資安標準轉化為可落地的防護策略,是少數同時具備「標準制定能力」與「極致實戰防禦紀錄」的頂尖資安專家。
上課地點:
臺北市中正區重慶南路一段143號4樓 (艾鍗學院電腦教室)
交通方式請參閱:https://www.ittraining.com.tw/ittraining/aboutus/map
課程洽詢:
NiEA林郁庭小姐 (02)2332-8558 #352 352@careernet.org.tw
重要提醒:
-
根據課程主題,請各企業推派合適的人員參加,以最大化培訓效果。
建議人員職務:負責企業資安治理、風險管理與制度導入之資安主管、IT 主管;OT/ICS 資安、網路或系統維運人員;
需要了解SEMI E187/E188 設備資安規範之人員。
-
產業聯盟企業成員免費參加:提供免費參加的機會,請大家珍惜機會爭取有限名額。
-
限制:每家企業暫訂上限2人,以收到報名成功確認信為準。